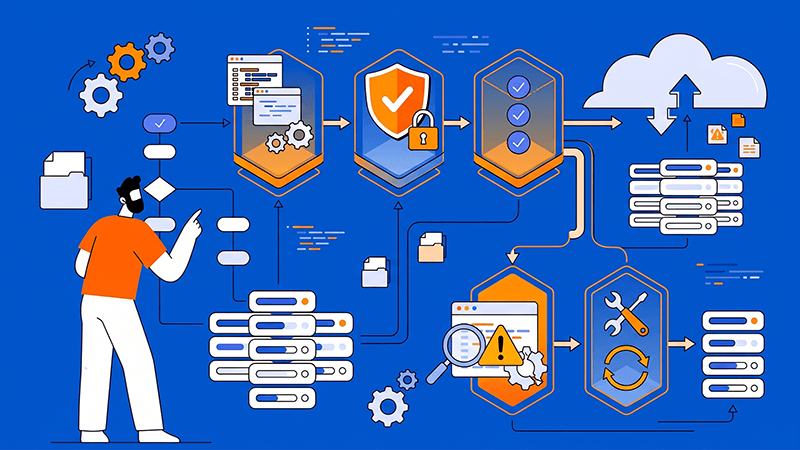
使用 Terraform 置备独立服务器资源的工作流程
Terraform 可以让独立服务器的置备流程更可重复,但工作流程必须反映实体基础设施的限制。提供商可能会通过 API 创建服务器、网络、防火墙或存储资源,但操作系统设置、硬件更换及数据恢复仍可能需要独立流程。
生产环境设计应连接提供商能力、资源依赖、远程状态、密钥、审批、验证、漂移处理及恢复流程。先了解工作负载及责任范围,再按照团队实际能够控制的资源建立 Terraform 模块。
界定置备范围
先列出 Terraform 应创建什么,以及哪些工作需要交由其他工具处理。内容可包括独立服务器、操作系统镜像、磁盘、VLAN 或私有网络、IP 地址、防火墙、DNS 记录、监控、备份目标,以及首次启动后的配置管理步骤。
- 选择具备持续维护的 Schema,并对所需独立服务器资源提供清晰生命周期支持的提供商。采用方案前,应确认 API 是否支持创建、调整规格、重新安装、删除、分配 IP、修改防火墙及管理数据磁盘。
- 把基础设施责任与应用程序配置分开。Terraform 可以创建服务器及其网络边界;至于软件包、服务、应用程序文件及频繁变化的客户端设置,cloud-init、Ansible 或其他受支持的配置工具可能更合适。
独立服务器并不等同于可以快速创建及销毁的虚拟机。置备可能需要较长时间,更换可能涉及容量及维护安排,而破坏性变更也可能影响实体资源或已连接的数据。生产环境依赖服务器前,应在代码及操作手册中清楚写明这些边界。 Dataplugs 的 不同行业的独立服务器基础设施指南也提供按工作负载及运营责任规划基础设施的补充资料。
提示:把 Terraform 视为声明式基础设施的真实来源,但不要把它当作完整运营及恢复流程的替代品。
在首次应用前设计状态及密钥管理
Terraform 状态会记录管理资源所需的关系及属性,其中也可能包含敏感数据。应使用具备加密、访问控制、状态锁定、版本记录及恢复流程的受支持远程后端。对于不应一起变更的环境或责任范围,应分开管理状态。
- 不要把 API Token、私钥、密码或应用程序密钥放在变量、输出、已提交文件或命令历史中。按提供商支持的方式处理密钥,并在适当情况下使用密钥管理服务;同时标记敏感值,避免它们在输出中被随意显示。
- 限制可以读取、修改及审批状态的人员。即使 Terraform 代码没有改变,能够修改状态或提供商凭证的人员仍可能改动生产基础设施。
对于 SaaS 团队,Dataplugs 的 SaaS 平台扩展指南同样强调,基础设施选择应配合流量模式、部署方式及长期运营控制。
建立安全的计划及应用流程
在批准应用前,于 CI 执行格式化、验证、提供商检查及 plan。检查计划中是否有资源替换、公开暴露、IP 变化、已连接磁盘操作,以及任何会被删除或重新创建的资源。
- 为 Pull Request、计划、审批及应用设置不同阶段。提供商凭证及状态访问应留在执行环境,而不是存储库内,并记录谁批准了生产变更。
- 使用 plan 文件或同等的审阅产物,确保实际应用的变更就是已批准的版本。针对公网 IP、开放防火墙端口、未加密存储、不受支持的镜像及缺少备份等情况,建立清晰的政策。
为保持可重复性,配置应具备幂等性。避免使用依赖特定 Shell 状态或每次执行都返回不同结果的 provisioner。如无法避免在置备后执行命令,应清楚列出输入、输出、失败处理方式及负责人。
把置备连接至安全及运营
新服务器投入生产前,应具备最小权限访问、受支持操作系统、补丁责任、防火墙规则、监控、时间同步、备份覆盖及事故升级途径。在提供商支持的地方置备这些控制,并在首次启动后于操作系统内逐项验证。
- 提供商及配置步骤应使用短期或权限有限的凭证。限制 SSH 或远程管理访问,尽可能不要把管理端口暴露在公网,并记录 Terraform 状态及提供商账户的变更。
- 向运营团队提供有用输出,但避免输出密钥。把服务器 ID、地址、监控目标、备份策略及责任标签连接至支持事故应对及恢复的操作手册。
Dataplugs 的 独立服务器支持企业 ERP 系统指南说明稳定基础设施、集成及运营规划应一并考虑;只有当提供商 API 与操作流程一并设计,Terraform 才能带来可重复的控制。
测试完整生命周期
Terraform 成功执行 apply,并不代表服务器已经可以投入生产。应在非生产环境或受控维护时段测试创建、首次启动配置、DNS 及防火墙行为、监控注册、备份执行、重启、重新安装、替换及恢复。
- 保留一个具有代表性的简单工作负载用于验证。确认服务器可以通过预期的私有及公网路径连接,服务会在重启后正常启动,已连接存储可以正确挂载,并且团队能在提供商操作中途失败时完成恢复。
- 记录 Terraform 无法自动执行的步骤,包括容量申请、硬件更换、数据迁移、人工审批及提供商升级。操作手册应列明哪个状态是权威来源、如何暂停自动化,以及人工变更后如何重新协调结果。
总结
当设计从提供商能力及清晰的责任出发,Terraform 便适合用于独立服务器置备。使用模块标准化可重复资源,以远程状态协调变更,以安全执行环境保护凭证,再以计划及政策让破坏性操作清楚可见。
Dataplugs 的 独立服务器为需要可预测资源及控制的工作负载提供稳定实体基础。先整理服务器生命周期及恢复要求,再建立一套团队能够审阅、运营及修复的 Terraform 工作流程。
如需了解更多信息,请浏览 Dataplugs 网站或联系 sales@dataplugs.com。